en resumen
- La aplicación oficial del Estado ecuatoriano, Gob.EC (más de 1 000 000 de instalaciones en Google Play), incluía dentro de su compilación pública de Android un conjunto completo de credenciales de producción de la plataforma de gobierno digital del país.
- Los secretos estaban en un archivo de configuración en texto plano empaquetado en la app, de modo que cada instalación llevaba las mismas claves. Cualquiera podía descomprimir la aplicación y leerlas, sin una cuenta ni ningún acceso especial.
- Lo reportamos de forma privada el 4 de noviembre de 2026 a EcuCERT (el CERT nacional, a cargo del regulador de telecomunicaciones ARCOTEL)11, Gobierno Electrónico (la oficina de gobierno electrónico del ministerio) y DINARDAP, la dirección nacional de registros públicos12. El reporte fue registrado el mismo día por la mesa de servicios del gobierno como requerimiento REQ 2026-0037966: un acuse automático, no una respuesta de un equipo de seguridad.
- Una versión corregida (v10.2.2) llegó a Google Play en menos de dos días: la tienda nos muestra como fecha de actualización el 6 de noviembre de 2026. Reverificamos el 11 de noviembre: el archivo en texto plano ya no está y ninguno de los secretos reportados aparece en la nueva compilación.
- Esperamos que también hayan rotado los secretos expuestos, pero no hemos recibido ninguna confirmación de ello.
Publicamos esto ahora, luego de verificar la corrección en el cliente y tras notificar al CERT nacional, porque Gob.EC es la aplicación oficial del Estado ecuatoriano: lleva la cédula y la licencia digitales de la ciudadanía, y las instituciones públicas están obligadas a aceptar los documentos que muestra. Cómo se construye una app así, y cómo responde un gobierno cuando algo falla, es de interés público. Describimos qué quedó expuesto y por qué importaba, nunca los valores de los secretos ni una receta que alguien pudiera seguir.
qué es Gob.EC
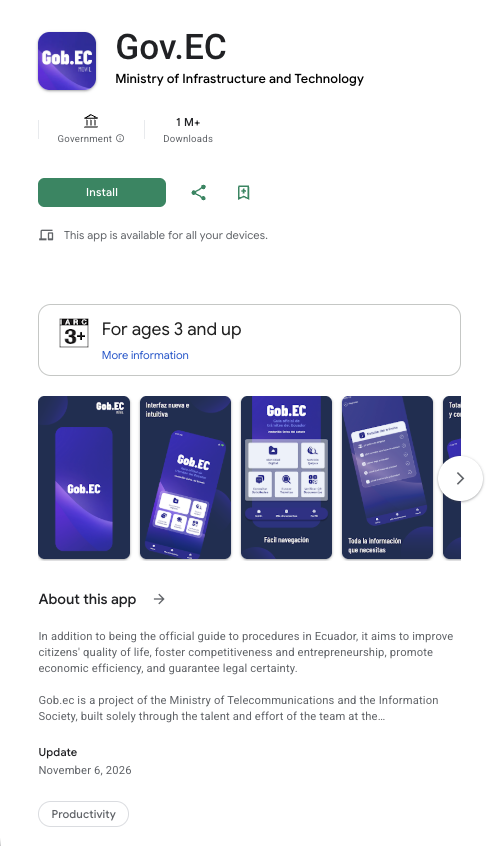
Gob.EC es la puerta de entrada única al Estado ecuatoriano en línea. Lo construyó el MINTEL, el Ministerio de Telecomunicaciones y de la Sociedad de la Información, y se presentó el 16 de junio de 2020 junto al portal "Juntos Ecuador"; el sitio web gob.ec se había lanzado el año anterior, el 28 de mayo de 2019.1 En su lanzamiento, el ministerio indicó que alrededor de 2 500 trámites podrían hacerse a través de ella.1 La ciudadanía también la usa para guardar documentos electrónicos oficiales.
El nombre en la ficha ha cambiado desde entonces. En junio de 2026 un decreto ejecutivo fusionó al MINTEL con el ministerio de infraestructura y transporte, que pasó a llamarse Ministerio de Infraestructura y Tecnología.34 Ese es el publicador que Google Play muestra hoy, mientras que la descripción de la propia ficha sigue presentando a Gob.EC como un proyecto del MINTEL.2 La ficha actual de Android data del 20 de mayo de 2022.2
Es más que una app de conveniencia. Un acuerdo ministerial de junio de 2024 estableció a Gob.EC como la aplicación oficial del Estado para documentos electrónicos,5 y una reforma de marzo de 2025 obligó a las instituciones públicas a aceptar los documentos que muestra.6 La app integra los sistemas centrales del Estado digital ecuatoriano:
- SAU (Sistema de Autenticación Única): el inicio de sesión único con el que la ciudadanía y los servidores públicos acceden, con un solo usuario y contraseña, a los servicios del Estado.57
- Carpeta Ciudadana: la carpeta de documentos electrónicos oficiales de cada ciudadano, provistos por las instituciones que los emiten.5
- Identidad Digital (Registro Civil): el servicio de identidad digital del Registro Civil, que lleva la cédula al teléfono.8
- Quipux: el sistema de gestión documental y correspondencia oficial del Estado.9
- Licencia Digital: la licencia de conducir digital, emitida por la Agencia Nacional de Tránsito (ANT) y mostrada desde la propia app.10
Como una sola app está delante de todos estos sistemas, cualquier cosa incluida en ella llega a muchísimas personas y toca sistemas que manejan identidad y registros oficiales. Por eso valía la pena revisarla con cuidado, y por eso importó lo que encontramos.
qué encontramos
Durante una revisión estática, de solo lectura, de la compilación pública de Google Play (verificada el 4 de noviembre de 2026), encontramos que la app incluía un archivo de entorno de Flutter (una configuración en texto plano empaquetada dentro de los recursos de la app) que contenía las credenciales operativas de la plataforma de gobierno digital. Un archivo "preproducción" acompañante reutilizaba varios de esos mismos valores.
No publicamos los valores, el contenido del archivo ni los identificadores exactos. Lo relevante para el registro público es el tipo de secreto presente y el servicio que abría cada uno:
- Inicio de sesión único nacional (SAU): un secreto y una clave de cliente OAuth2 de producción.
- Carpeta Ciudadana y Licencia Digital (ISO): usuarios y contraseñas de cuentas de servicio, almacenados en texto plano.
- Quipux: un token de API incrustado para el sistema de gestión documental del Estado.
- Identidad Digital (Registro Civil): una credencial de cliente incrustada.
- GitLab: un token de acceso personal (una credencial de desarrollo para el código fuente y los sistemas de CI).
- Servicio de validación de licencias: una credencial HTTP Basic en Base64, usada contra una dirección IP por HTTP sin cifrar, de modo que los datos viajan en claro.
- Dos claves privadas (ECDSA) incrustadas en el código compilado de la app, más un valor estático relacionado con contraseñas de un solo uso.
Dos características lo hacían grave y no teórico. Primero, los secretos eran los mismos en cada instalación: identificaban a la app, no al usuario, así que una sola descarga entregaba todo el conjunto. Segundo, varios eran credenciales de producción de sistemas nacionales interconectados. En términos de desarrollo seguro es un caso de manual de uso de credenciales incrustadas (CWE-798), agravado por transmisión en texto claro (CWE-319) en el servicio de licencias. Lo calificamos como crítico al momento de reportar y dejamos la severidad final, y el alcance real, a los responsables de los sistemas, que es la posición honesta: solo ellos ven qué puede hacer realmente cada credencial del lado del servidor.
por qué importaba
No utilizamos ninguna de las credenciales, no nos autenticamos en ningún sistema ni enviamos una sola solicitud a la infraestructura ecuatoriana. Por eso todo lo aquí descrito es impacto potencial: lo que la exposición pudo haber permitido, que es la forma correcta de razonar sobre una filtración que no se ha explotado.
En conjunto, el grupo expuesto pudo haber permitido a un tercero no autorizado, dependiendo por completo de los controles del lado del servidor de cada sistema:
- Suplantar a la app Gob.EC ante el SSO nacional. Un secreto de cliente OAuth2 es la forma en que un servicio prueba que es quien dice ser. En manos equivocadas puede usarse para hacerse pasar por la app oficial frente al inicio de sesión único que resguarda la identidad del Estado.
- Alcanzar sistemas internos de documentos e identidad (Carpeta Ciudadana, Quipux, el servicio de identidad del Registro Civil) mediante las contraseñas de cuentas de servicio y los tokens de API expuestos, en la medida en que esas cuentas estuvieran autorizadas a actuar.
- Tocar la infraestructura de desarrollo. Un token de acceso personal de GitLab puede exponer código fuente y tuberías de CI dentro del alcance del token, y el código fuente a menudo conduce a más secretos.
- Interceptar o alterar el tráfico de validación de licencias, porque corría sobre HTTP sin cifrar con una credencial estática.
El hilo común es que estas son credenciales que deberían vivir en servidores que el gobierno controla, no dentro de una app que un millón de personas lleva en el bolsillo. El objetivo de la divulgación responsable nunca fue demostrar nada de esto haciéndolo, sino lograr que las claves se cambiaran antes de que alguien lo hiciera.
cómo se gestionó
El registro aquí vale la pena contarlo con honestidad, porque es mixto. Una compilación corregida se publicó en menos de dos días, así que quienes mantienen la app claramente vieron el reporte y actuaron. Pero el único acuse que recibimos fue un ticket automático de la mesa de servicios; ningún equipo de seguridad o de incidentes nos respondió directamente.
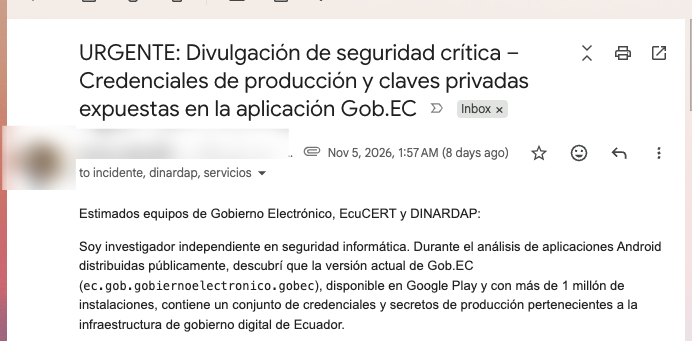
Publicar una corrección del lado del cliente en menos de dos días es un buen resultado, y queremos reconocerlo. Pero un parche rápido no es lo mismo que una respuesta: ningún equipo de incidentes nos contestó.
las lecciones
No fue una falla exótica. Es el error grave más común que vemos en las apps que analizamos, y las soluciones son bien conocidas:
- Una app móvil no puede guardar un secreto. Todo lo que se empaqueta dentro (archivos de configuración, código compilado, recursos) lo puede leer cualquiera que la descargue. Los secretos de producción no van en el cliente.
- Usar un cliente OAuth público con PKCE. Las apps móviles deben registrarse como clientes públicos y usar PKCE (RFC 7636); un secreto de cliente confidencial nunca debe viajar en una app distribuida.
- Intermediar las llamadas privilegiadas por un backend. Las integraciones con sistemas de documentos, identidad y control de código van en un servidor que uno controla; la app solo debería recibir tokens de usuario de corta duración y alcance limitado.
- Todo por HTTPS. Ninguna credencial, ni dato de usuario, debe viajar por HTTP sin cifrar.
- Analizar las compilaciones antes de publicar. El análisis automático de secretos (como Gitleaks o TruffleHog) en la compilación y el CI detecta esta clase de errores antes de que lleguen a una tienda.
método y ética
Todo lo aquí expuesto provino de análisis estático, de solo lectura, del paquete público de Google Play: descargamos la app, la descomprimimos y leímos lo que había dentro. No utilizamos ninguna credencial, no nos autenticamos en ningún sistema ni enviamos ninguna solicitud a la infraestructura del gobierno ecuatoriano. La app analizada se conservó localmente para que su hash SHA-256 y los hallazgos puedan verificarse de forma independiente.
Reportamos de forma privada y primero, dimos tiempo a las autoridades para corregir el problema y reverificamos la solución antes de publicar nada. Este relato se publica tras confirmar la remediación del lado del cliente, habiendo reportado el problema y notificado al CERT nacional (EcuCERT), y omite deliberadamente los valores de los secretos, el contenido del archivo y cualquier cosa que pudiera ayudar a alguien a usar indebidamente una copia anterior de la app. Si cree que algo aquí es inexacto, o es responsable de un sistema y desea corregir un detalle, escríbanos. Si desea apoyar esta investigación independiente, puede invitarnos un café.
fuentes
Todo lo que decimos sobre la app, el ministerio y las instituciones proviene de fuentes públicas, listadas aquí para que cada afirmación pueda comprobarse. Los hallazgos provienen de nuestro propio análisis de la compilación pública, descrito en método y ética.
- Primicias, "Gobierno presenta dos herramientas que buscan mejorar la atención pública". Junio de 2020. El lanzamiento de la app el 16 de junio de 2020 junto a Juntos Ecuador, la cifra de alrededor de 2 500 trámites y el lanzamiento del sitio gob.ec el 28 de mayo de 2019.
- Google Play, Gob.EC (ec.gob.gobiernoelectronico.gobec). La ficha pública de la app: publicador, categoría, descargas, versión, fechas de lanzamiento y actualización, y descripción.
- Primicias, "Daniel Noboa decreta fusión de Telecomunicaciones con Transporte, ahora se llamará Ministerio de Infraestructura y Tecnología". Junio de 2026. La fusión del MINTEL y el nombre del nuevo ministerio.
- Lexis, "Presidente Noboa fusiona seis instituciones en tres nuevos ministerios mediante Decretos Ejecutivos Nos. 425, 426 y 427". Junio de 2026. El Decreto Ejecutivo 426, la fusión por absorción.
- Acuerdo Ministerial MINTEL-MINTEL-2024-0017. 27 de junio de 2024, publicado en el Registro Oficial Suplemento 597 del 10 de julio de 2024. Establece a Gob.EC como la app oficial y fija cómo usa el SAU y la Carpeta Ciudadana. Copia alojada por el Registro Civil.
- Acuerdo Ministerial MINTEL-MINTEL-2025-0004. Publicado el 31 de marzo de 2025. Reforma el acuerdo de 2024 para que las instituciones deban aceptar los documentos electrónicos que muestra la app. Copia alojada por Asobanca.
- Resolución 003-NG-DINARP-2022. La norma de funcionamiento del Sistema de Autenticación Única (SAU), emitida por la dirección de registros públicos. Copia alojada por Asobanca.
- Resolución 009-DIGERCIC-CGAJ-DPyN-2023. La resolución del Registro Civil que crea el servicio de cédula digital, en fase piloto, en Gob.EC. Copia alojada por Asobanca.
- gob.ec, Acuerdo 718: instructivo para normar el uso del sistema de gestión documental Quipux. El instructivo que norma el uso de Quipux en la administración pública central.
- gob.ec, Licencia Digital. La página oficial de la licencia de conducir digital.
- ITU, "EcuCERT" (2014). El centro de respuesta a incidentes de ARCOTEL, presentado como el CSIRT nacional de Ecuador.
- gob.ec, Dirección Nacional de Registros Públicos. La dirección conocida como DINARDAP hasta que una ley de 2021 cambió su nombre; hoy firma como DINARP.